Wer kontrolliert eigentlich unsere Daten? Eine Frage, die längst nicht mehr nur den Bund betrifft
Der Bund testet gerade, ob er ohne Microsoft leben kann. Die Frage dahinter betrifft aber jedes Unternehmen.
Der Auslöser: Ein «Kill Switch», den niemand will
Diese Woche erklärte Daniel Markwalder, Delegierter des Bundesrats für die digitale Transformation, im SRF-Interview offen, warum die Bundesverwaltung an einem Punkt angekommen ist, den viele Unternehmen noch vor sich haben: Sie testet mit 3'000 Mitarbeitenden den Umstieg auf Open-Source-Alternativen zu Microsoft. Der Grund ist nicht in erster Linie Sparsamkeit oder Prinzip, sondern ein sehr konkretes Risiko, das Markwalder «Kill Switch» nennt: Der Zugang zu den eigenen Daten könnte gesperrt werden, aus technischen oder politischen Gründen.
Warum das mehr als eine Microsoft-Frage ist
Was für den Bund gilt, gilt im Kern für jedes Unternehmen, das täglich mit ChatGPT, Microsoft 365, Salesforce oder Google Workspace arbeitet. Microsoft ist hier nur das prominenteste Beispiel, nicht das eigentliche Thema.
Die eigentliche Frage lautet: Wer hat rechtlich, technisch und operativ wirklich die Kontrolle über unsere wichtigsten Daten?
Würdest Du diese Frage für Dein Unternehmen spontan, in fünf Minuten, beantworten können?
Grosse Diskussionen am tfz Network Breakfast
Genau an dieser Stelle wurde es letzten Freitag an unserem tfz Network Breakfast spannend. Wir hatten erwartet, ein technisches und rechtliches Thema einzuordnen. Stattdessen entstand eine der lebhaftesten Diskussionen, die wir in dieser Runde je hatten.
Wissen und Haltung zum Thema liegen in der Praxis weit auseinander: Die einen sehen kein akutes Risiko, solange der Server in Europa steht. Die anderen haben erkannt, dass genau diese Annahme das Problem ist. Denn wo der Server physisch steht, ist rechtlich nicht entscheidend. Entscheidend ist, welchem Recht der Anbieter unterstellt ist.
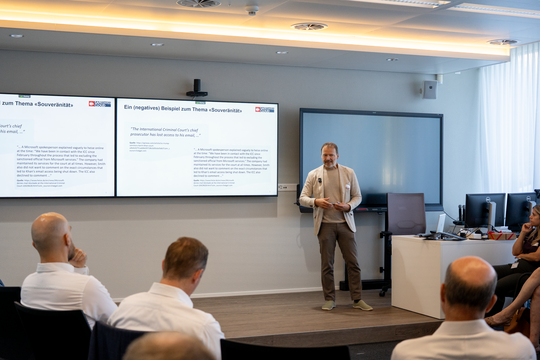
Die technische Perspektive: Nicht alle Cloud-Dienste sind gleich
Gerald Dürr (Safe Swiss Cloud) legte offen, wie unterschiedlich sich das Risiko je nach Servicemodell darstellt: Bei IaaS, SaaS und KI-Diensten gelten völlig andere Spielregeln. Seine zentrale Botschaft: Unabhängig von der Unternehmensgrösse lohnt es sich, die eigenen Vertragsbedingungen tatsächlich zu lesen, nicht nur zu akzeptieren.
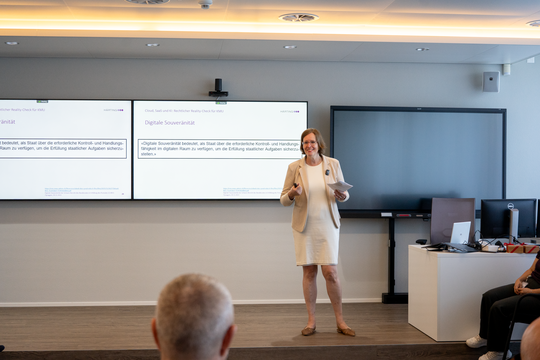
Die rechtliche Perspektive: Verantwortung lässt sich nicht auslagern
Nicole Beranek Zanon (HÄRTING Rechtsanwälte) machte deutlich, dass Datensouveränität kein einmaliger Entscheid ist, sondern eine Frage der laufenden Governance: Bevor ein SaaS- oder KI-Tool freigegeben wird, müssen Datenklasse, tatsächlicher Datenweg und wirksame Kontrollen zusammenpassen.
Und: Die Verantwortung bleibt immer beim Unternehmen selbst, egal, wie viele Anbieter dazwischenstehen.
Was technisch möglich ist
Technisch gibt es dabei durchaus mehr Handlungsspielraum, als viele KMU annehmen. Open-Source-Betriebssysteme wie Linux bieten beispielsweise weitreichende Möglichkeiten zur Selbstkontrolle: von der vollständigen Transparenz über den Netzwerkverkehr über die Isolation einzelner Anwendungen in Containern bis hin zu starker, im System integrierter Verschlüsselung.
Das macht Open-Source-Lösungen nicht automatisch zur einzig richtigen Antwort, aber zu einer von mehreren echten Optionen, neben Schweizer Cloud-Anbietern oder gezielter Vertragsgestaltung mit bestehenden Anbietern.
Fazit: Kein Alles-oder-Nichts
Die gute Nachricht bleibt: Digitale Souveränität ist kein Alles-oder-Nichts-Entscheid und kein Luxus für Grosskonzerne oder den Bund. Sie beginnt mit der Bereitschaft, die eigene Ausgangslage ehrlich anzuschauen.